
Hoy, Apple ha publicado las primeras versiones de sus sistemas operativos para los miembros del programa para desarrolladores.
Estos nuevos sistemas operativos traen consigo, como siempre, un sinfín de novedades tanto visuales como funcionales. La principal novedad que nos interesa es el nuevo asistente Siri, que ahora utiliza el modelo de asistente de IA de Google: Gemini. Este asistente aún no está disponible en Francia, pero le dedicaremos un artículo en cuanto podamos probarlo.
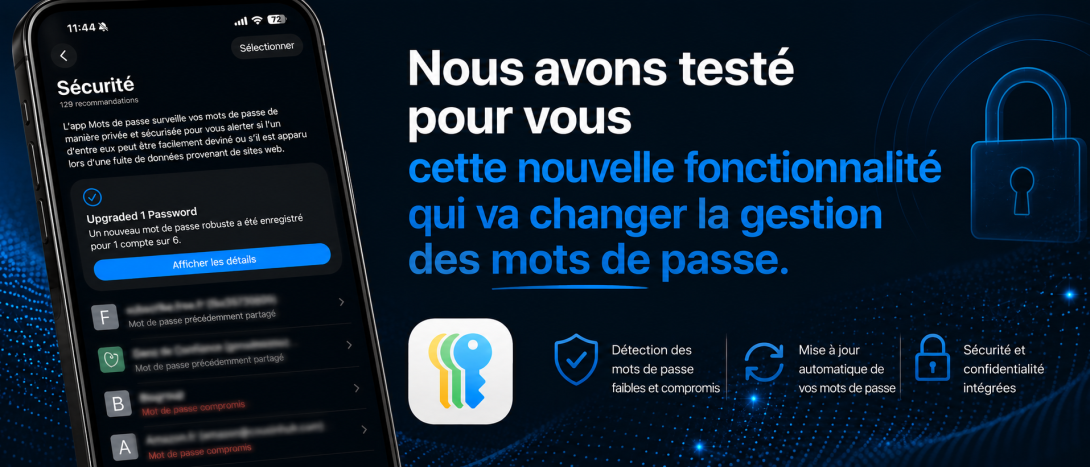
Hoy os vamos a hablar de una función que no esperábamos, pero que nos ha intrigado. La aplicación de contraseñas cuenta ahora con una nueva función que le permite mostrar una lista de tus contraseñas débiles (nada nuevo en este sentido) y te ofrece, si lo deseas, la posibilidad de actualizar automáticamente tus contraseñas iniciando sesión por ti en tus servicios en línea. En este artículo os explicaremos cómo funciona, incluso cuando tenéis la autenticación multifactorial (MFA) activada, y luego analizaremos la utilidad y los riesgos asociados a esta sorprendente función.
Un intento de resolver el problema histórico de las contraseñas
Desde hace más de veinte años, los expertos en ciberseguridad repiten las mismas recomendaciones: utilizar contraseñas únicas, largas y complejas. Sin embargo, a pesar de la generalización de los gestores de contraseñas, persisten las malas prácticas. La razón no es una falta de concienciación, sino más bien una cuestión de ergonomía.
Cambiar una contraseña sigue siendo una tarea tediosa. Hay que localizar la opción en la interfaz del servicio, a veces cumplir normas complejas, confirmar la operación y, a continuación, actualizar el gestor de contraseñas. Cuando este proceso debe repetirse en varias decenas de cuentas, a menudo acaba posponiéndose para más adelante.
La novedad introducida por Apple tiene precisamente como objetivo eliminar esta fricción. Por primera vez, el gestor de contraseñas ya no se limita a almacenar o generar claves: interviene directamente en su ciclo de vida.
¿Cómo consigue Apple cambiar tus contraseñas por ti?
La primera pregunta que nos planteamos se refiere, naturalmente, al funcionamiento técnico de esta función. A primera vista, la idea de que un sistema operativo pueda modificar automáticamente las contraseñas de servicios de terceros puede parecer preocupante.
En realidad, Apple no obtiene ningún acceso privilegiado a las plataformas en cuestión. El mecanismo se basa en estándares web que permiten a los sitios compatibles indicar al sistema cómo acceder al procedimiento de cambio de contraseña. La aplicación Contraseñas actúa entonces como un usuario especialmente rápido y disciplinado: inicia sesión, navega hasta la pantalla correspondiente, genera una nueva contraseña segura y, a continuación, valida la operación.
Todo el proceso se lleva a cabo de forma local en el dispositivo del usuario y no requiere que Apple conozca la contraseña del servicio en cuestión.
Este enfoque resulta especialmente interesante, ya que no requiere modificar en profundidad la arquitectura de seguridad de los sitios web. Se basa principalmente en la automatización de acciones que un usuario ya realizaría manualmente.
La cuestión de la autenticación multifactorial (MFA): un obstáculo solo aparente
La existencia de mecanismos de autenticación multifactorial podría llevar a pensar que esta automatización se limita a unos pocos servicios poco seguros. Sin embargo, nuestras pruebas demuestran que no es así.
Apple cuenta aquí con una ventaja considerable: el control total de su ecosistema. Cuando la propia aplicación «Contraseñas» genera un código de validación, el sistema puede acceder a él de forma natural. Cuando el segundo factor se basa en una notificación push, el usuario normalmente solo tiene que validar la solicitud en su dispositivo. Incluso los códigos recibidos por SMS pueden detectarse automáticamente y ofrecerse en el momento adecuado gracias a mecanismos que ya están presentes en iOS desde hace varios años.
Es importante destacar que esta funcionalidad no elude la autenticación multifactorial (MFA). Simplemente aprovecha el hecho de que el usuario legítimo ya está autenticado en un dispositivo de confianza. Por lo tanto, la seguridad que aporta el segundo factor permanece intacta.
Una evolución que podría mejorar realmente la higiene digital
En el marco de nuestras auditorías y nuestras intervenciones en respuesta a incidentes, observamos con frecuencia que los usuarios siguen reutilizando contraseñas en varios servicios. Esta realidad afecta tanto a particulares como a profesionales.
En la mayoría de los casos, no se trata de un desconocimiento de los riesgos. Los usuarios saben que esta práctica es peligrosa. También saben que una contraseña comprometida debería sustituirse rápidamente. Lo que suele faltar es la motivación necesaria para realizar una tarea que se percibe como larga y sin valor inmediato.
Al reducir prácticamente a cero el coste de cambiar una contraseña, Apple podría tener un mayor impacto en la seguridad real de los usuarios que muchas campañas de concienciación. Este enfoque recuerda un principio fundamental de la ciberseguridad moderna: los comportamientos seguros se adoptan más fácilmente cuando se convierten en la solución más sencilla.
Una centralización que plantea interrogantes
No obstante, esta evolución plantea varias cuestiones.
Desde hace ya algunos años, los gestores de contraseñas se han convertido en elementos centrales de nuestra identidad digital. En ellos se concentra el acceso a nuestras cuentas profesionales, personales, bancarias o administrativas.
Con esta nueva funcionalidad, su papel cobra aún más importancia. El gestor ya no se limita a almacenar las claves, sino que participa activamente en su renovación.
Esta concentración de privilegios crea inevitablemente una mayor dependencia del ecosistema elegido. En este caso concreto, Apple refuerza aún más la integración entre sus dispositivos, sus mecanismos de autenticación y su gestor de contraseñas.
Aunque las medidas de protección implementadas por la empresa se encuentran entre las más avanzadas del mercado, esta centralización debe tenerse en cuenta en el análisis de riesgos.
El verdadero tema: la desaparición progresiva de la contraseña
Más allá del aspecto técnico, esta novedad nos parece interesante por otra razón.
Ilustra la transición que se está produciendo actualmente hacia un mundo en el que el usuario ya no conoce sus propias claves de autenticación.
Los gestores de contraseñas ya generan cadenas de caracteres imposibles de memorizar. Las «Passkeys», promovidas por Apple, Google y Microsoft, van aún más allá al eliminar por completo el concepto mismo de contraseña.
En este contexto, la automatización de la renovación de las credenciales parece casi una tecnología de transición. Apple mejora un mecanismo cuya sustitución ya está preparando todo el sector.
A primera vista, esta nueva función de la aplicación «Contraseñas» podría parecer anecdótica. Tras varias pruebas, nuestra impresión es diferente.
Apple no está revolucionando la autenticación. La empresa aborda más bien un problema muy concreto: la dificultad que tienen los usuarios para mantener sus contraseñas actualizadas. Al eliminar parte de las limitaciones operativas, esta funcionalidad podría contribuir a mejorar significativamente la higiene digital de muchos usuarios.
También supone un paso más en una evolución más profunda: la transición progresiva de una seguridad basada en secretos memorizados a una seguridad basada en dispositivos de confianza y mecanismos criptográficos transparentes para el usuario.
En otras palabras, lo que quizá resulte más interesante de esta novedad no es su capacidad para cambiar las contraseñas automáticamente, sino lo que revela sobre el futuro de la propia contraseña.
Etiquetas
- Inicie sesión o registrese para enviar comentarios