
Ledger, HSBC, Salesforce, BBC… Le 16 novembre 2026, une cyberattaque visant Optimizely, fournisseur de solutions SaaS, a permis la diffusion de code malveillant sur les sites Internet de 178 organisations. Un incident qui illustre les risques de dépendance technologique et soulève plusieurs questions pour le marché de l’assurance cyber.
Une attaque par la chaîne d’approvisionnement logicielle
Optimizely est un éditeur américain spécialisé dans l’optimisation des sites Internet, notamment grâce aux tests A/B et à la personnalisation des parcours utilisateurs. Sa plateforme SaaS permet aux organisations de gérer, personnaliser et optimiser leurs sites Internet.
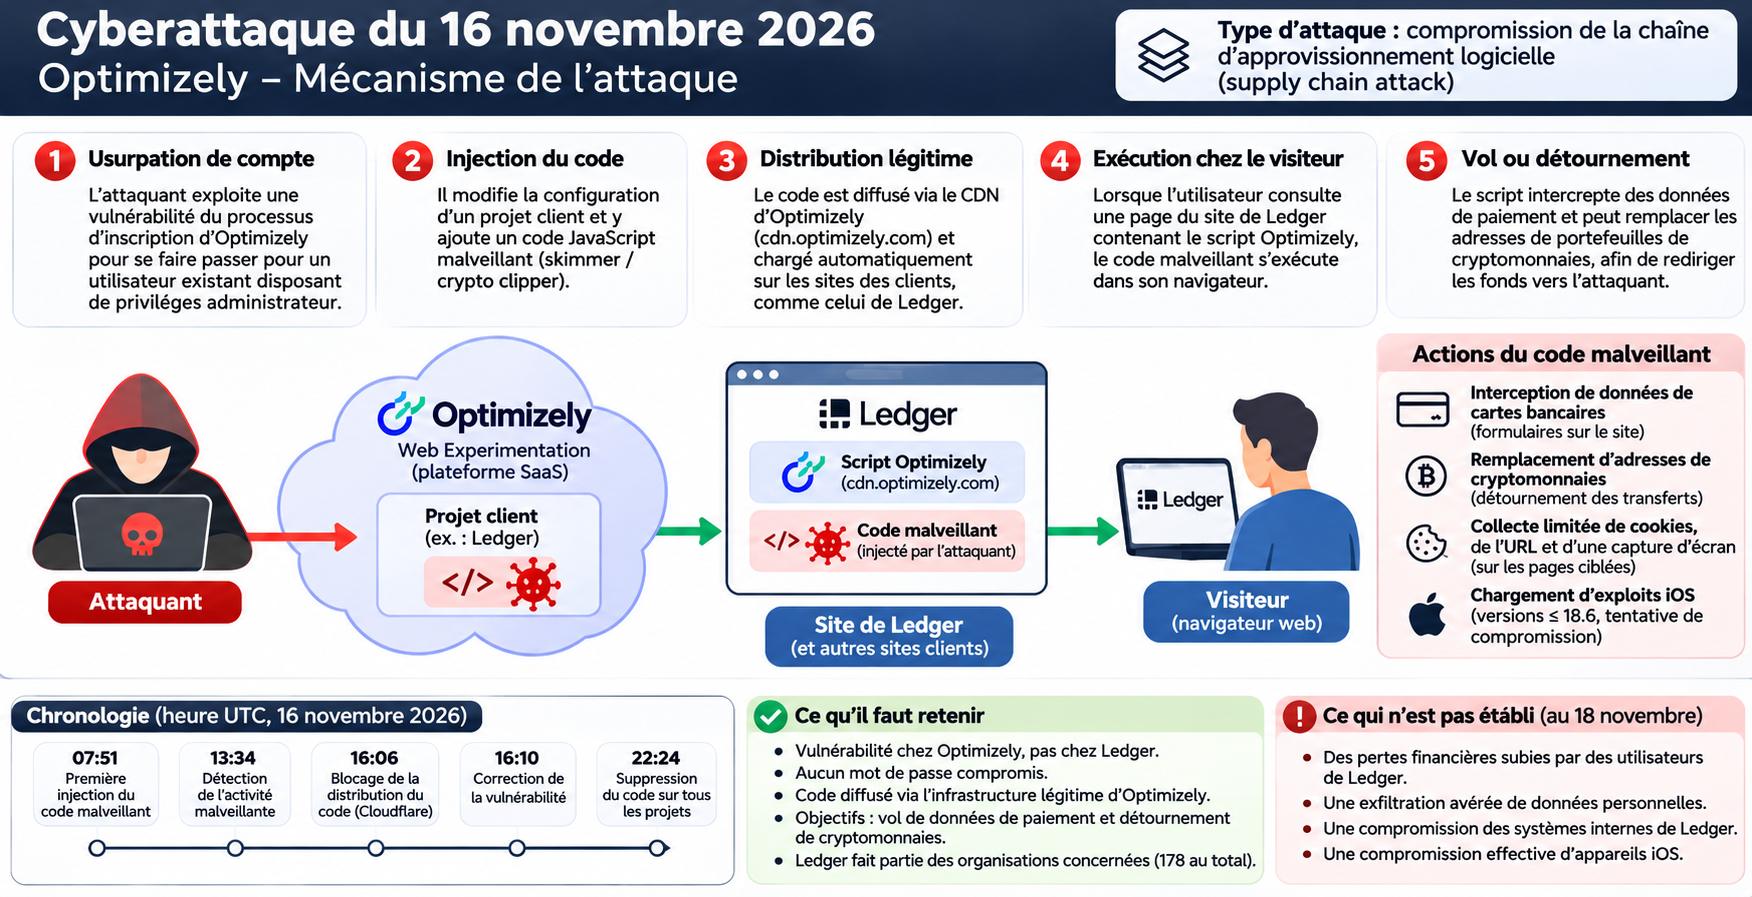
Le 16 novembre 2026, des attaquants ont exploité une vulnérabilité de sa plateforme Web Experimentation, leur permettant d’usurper les privilèges d’utilisateurs administrateurs et de modifier les scripts JavaScript distribués aux sites de ses clients.
Selon les investigations de Report URI, 188 scripts appartenant à 178 organisations ont été compromis, parmi lesquelles Ledger, le fabricant français de portefeuilles physiques de cryptomonnaies.
Le code malveillant était distribué depuis l’infrastructure légitime d’Optimizely, puis exécuté dans les navigateurs des visiteurs, sans nécessiter de compromission directe des infrastructures des entreprises concernées.
Un code malveillant conçu pour détourner des transactions
Les attaquants poursuivaient principalement deux objectifs :
- Intercepter des données bancaires saisies dans certains formulaires de paiement.
- Détourner des transactions en cryptomonnaies en remplaçant les adresses de destination légitimes par celles des attaquants.
Dans le cas de Ledger, cette seconde fonctionnalité présente un risque particulier : une transaction pouvait être détournée sans compromettre les clés privées ni les portefeuilles physiques.
Ledger a confirmé l’incident le 17 novembre 2026 sur X et indiqué que le code malveillant n’était plus distribué sur son site. L’entreprise précise que la sécurité de ses appareils et des clés privées n’a pas été affectée.
Optimizely a corrigé la vulnérabilité et fait appel à la société Mandiant pour mener les investigations numériques.
L'éventuel coût de cet incident pour le spécialiste français des Wallets physiques pour sécuriser les cryptomonnaies est inconnu.
Quels enjeux pour les assureurs ?
Quel est la nature de cet incident ? L’attaque ne concerne pas l'infrastructure interne de Ledger mais sur la chaine d'approvisionnement logicielle. En l'espèce il s’agit de l’exploitation d’une vulnérabilité chez un prestataire technique dont le code s’intègre au site internet de Ledger et des autres sites concernés par l'attaque. C'est un exemple de compromission de la chaîne d'approvisionnement logicielle (supply chain attack).
Cet incident soulève trois problématiques principales.
1. La responsabilité civile des entreprises affectées
Si des utilisateurs ont subi des détournements de cryptomonnaies ou des vols de données bancaires, ils pourraient rechercher la responsabilité des entreprises dont les sites ont diffusé le code malveillant, comme par exemple Ledger
La compromission d’un prestataire ne suffit pas, à elle seule, à engager la responsabilité de son client.
En effet, il conviendra de démontrer avoir subi une transaction frauduleuse (ce qui n’est pas suffisant seul) et établir le lien de causalité avec l'exécution du script. Enfin, il faudra démontrer le préjudice financier… et trouver un fondement.
Chaque entreprise affectée est un cas à part, car l'architecture des pages concernées par la compromission rentre en ligne de compte ainsi que la manière dont l'incident aura été géré (remboursement ou pas).
Nous rappelons que le code malveillant a été involontairement distribué par les 178 organisations. Un éventuel débat pourra porter sur sur les moyens de contrôle.
2. La responsabilité du prestataire et les recours
La vulnérabilité initiale étant identifiée chez Optimizely, ses clients et leurs assureurs pourraient envisager des recours en responsabilité.
A notre avis la plus grande exposition réside du côté des assureurs d’Optimizely. La vulnérabilité est chez ce prestataire ce qui justifie une investigation et une revue des dispositions contractuelles. Sa responsabilité n’est pas acquise mais la situation n’est pas favorable d’autant que l’image des acteurs des crypto s’en retrouve une nouvelle fois écornée.
L’analyse dépendra des engagements contractuels du prestataire, des éventuels manquements aux obligations de sécurité et des dommages effectivement constatés.
3. Le risque de cumul pour les assureurs
C’est probablement l’enseignement le plus important de cet incident. Une vulnérabilité unique qui a affecté 178 organisations appartenant à différents secteurs d’activité. Ce n'est pas nouveau, mais ce type d'incident est en constante progression.
Pour les assureurs, cette situation pose la question de la concentration des dépendances technologiques au sein de leurs portefeuilles.
Plusieurs assurés peuvent partager un même prestataire SaaS, sans que cette dépendance commune soit nécessairement identifiée lors de la souscription. Sur ce point les compagnies naviguent à vue et l'appréciation de l'exposition du portefeuille client lorsque plusieurs assurés dépendent, parfois sans le savoir, d’un même fournisseur technologique reste une gageure.
Une seule cyberattaque peut alors générer simultanément des frais de réponse à incident, des réclamations en responsabilité civile et des recours contre le fournisseur.
Un enjeu qui dépasse le cas Ledger
L’affaire Optimizely rappelle qu’une entreprise peut être exposée à une cyberattaque sans que ses propres infrastructures aient été directement compromises.
Pour les assureurs, elle souligne l’importance d’évaluer non seulement la sécurité individuelle des assurés, mais également leurs dépendances technologiques et les risques d’accumulation associés.
Pour les Risk Manager cette attaque doit attirer l'attention sur la manière sont rédigées les polices. En particulier il convient de bien comprendre les couvertures en place en d'’exploitation d’une vulnérabilité chez un prestataire technique sans que cela induise une compromission de mon SI (point discutable) dans la mesure ou le code malveillant s'exécutait in fine dans le navigateur des clients (de Ledger pour notre exemple).
Sources : rapport officiel Optimizely du 17 novembre 2026 ; investigations Report URI et Scott Helme ; communications de Ledger du 17 novembre 2026.
Étiquettes
- Se connecter ou s'inscrire pour publier un commentaire