
Citrix NetScaler : deux vulnérabilités critiques exploitées
Le 27 septembre 2026, Citrix a publié un bulletin de sécurité concernant huit nouvelles vulnérabilités affectant ses solutions NetScaler ADC et NetScaler Gateway. Parmi elles, deux failles critiques, CVE-2026-88771 et CVE-2026-88772, présentent un score CVSS de 9,5/10 et font déjà l’objet d’exploitations actives.
- En savoir plus sur Citrix NetScaler : deux vulnérabilités critiques exploitées
- Se connecter ou s'inscrire pour publier un commentaire
Hackers : Entre fiction et réalité
Il est 2 h 47 du matin. Dans une pièce plongée dans la pénombre, trois écrans éclairent le visage d’un homme vêtu d’un sweat à capuche noir. Ses doigts courent sur le clavier à une vitesse presque irréelle. Des lignes de code défilent. Sur l’un des écrans, une carte du monde constellée de points rouges. Sur un autre, le réseau informatique d’une grande entreprise.
Un dernier obstacle. Quelques commandes.
Une barre de progression apparaît.
87 %… 94 %… 100 %.
Étiquettes
- En savoir plus sur Hackers : Entre fiction et réalité
- Se connecter ou s'inscrire pour publier un commentaire
Une faille, 24 heures pour réagir : le Cyber Resilience Act change les règles du jeu
À partir du 11 septembre 2026, la prise de connaissance d’une vulnérabilité activement exploitée dans un produit numérique ne déclenchera plus uniquement une course technique vers le correctif. Pour les fabricants concernés, elle pourra également faire démarrer un compte à rebours réglementaire particulièrement court : une première alerte devra être transmise dans les 24 heures.
Cette nouvelle obligation est issue du Cyber Resilience Act, ou CRA, le règlement européen destiné à renforcer la sécurité des produits comportant des éléments numériques.
- En savoir plus sur Une faille, 24 heures pour réagir : le Cyber Resilience Act change les règles du jeu
- Se connecter ou s'inscrire pour publier un commentaire
Prompt injection : quand le document devient l’attaque
Depuis longtemps, nous avons appris à considérer les pièces jointes comme potentiellement dangereuses. Avec l’intelligence artificielle, il faut désormais envisager qu’un document parfaitement légitime puisse aussi chercher à influencer le système qui le lit. Un PDF peut ne contenir aucun malware, aucune macro, aucun exécutable et pourtant intégrer des instructions destinées à modifier le comportement d’une IA.
Un sujet qui modifie sensiblement la surface du risque, pour ne pas dire qu'il en créer une nouvelle.
- En savoir plus sur Prompt injection : quand le document devient l’attaque
- Se connecter ou s'inscrire pour publier un commentaire
Checklist cybersécurité de la rentrée 2026 : les contrôles essentiels à réaliser chez soi, avec ses enfants et au travail
La rentrée est souvent le moment où l’on remet de l’ordre dans son agenda, ses abonnements et ses dossiers. C’est aussi une excellente occasion de faire un contrôle simple de son hygiène numérique.
L’objectif n’est pas de transformer chaque particulier, parent ou collaborateur en expert en cybersécurité. Il s’agit de vérifier quelques points essentiels, dans un ordre cohérent : être capable de récupérer ses données, protéger ses accès, corriger les vulnérabilités connues, puis réduire les autres risques du quotidien.
Étiquettes
Turla, APT28 : quand la France transforme l’attribution cyber en outil stratégique
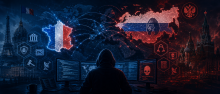
Le 13 juillet 2026, à la veille de la fête nationale, la France et l’Union européenne ont officiellement attribué plusieurs opérations de cyberespionnage ayant visé des intérêts français au 16e Centre du FSB russe, au travers d’un mode opératoire connu sous le nom de Turla.
Cette annonce intervient un peu plus d’un an après l’attribution publique d’une autre série d’attaques à APT28, un ensemble d’activités cette fois rattaché au GRU, le service de renseignement militaire russe.
Étiquettes
- En savoir plus sur Turla, APT28 : quand la France transforme l’attribution cyber en outil stratégique
- Se connecter ou s'inscrire pour publier un commentaire
OAuth, tokens et applications tierces : quand les autorisations accordées deviennent un risque de sécurité
Quand les relations de confiance deviennent un vecteur d’attaque
Apple Container : Et si Apple Silicon devenait enfin une véritable plateforme d’hébergement ?
Depuis plusieurs années, les serveurs Apple sont régulièrement considérés comme une curiosité dans le monde de l’hébergement professionnel. Les Mac mini équipent des studios de développement, quelques infrastructures CI/CD ou des fermes de compilation iOS, mais ils restent largement absents des datacenters et des architectures cloud traditionnelles, dominées par Linux, VMware, Proxmox ou Kubernetes.
Nous avons testé pour vous la nouvelle application mot de passe d'Apple
Aujourd'hui, Apple a publié les premières versions de ses systèmes d'exploitation pour les membres du programme développeur.
Ces nouveaux systèmes d'exploitations apportent comme à chaque fois leurs lots de nouveautés visuelles est fonctionnelles. La principale nouvelle fonctionnalité qui nous intéresse est le nouvel assistant SIRI qui utilise désormais le modèle d'assistant IA de Google : Gemini. Cet assistant n'est pour l'instant pas disponible en France, il fera l'objet d'un prochain article dès que nous pourrons le tester.
Étiquettes
- En savoir plus sur Nous avons testé pour vous la nouvelle application mot de passe d'Apple
- Se connecter ou s'inscrire pour publier un commentaire
Fuite de données de l’ANTS : Attention à la rupture de confiance
La fuite de données qui a touché le portail de l’ANTS le 15 avril 2026, désormais France Titres, ne peut pas être analysée comme un simple incident informatique. Elle concerne un service public central, des millions de comptes d’usagers, des données liées à l’identité administrative, et intervient dans un contexte où l’État pousse fortement à la dématérialisation de ses services.
- En savoir plus sur Fuite de données de l’ANTS : Attention à la rupture de confiance
- Se connecter ou s'inscrire pour publier un commentaire