
Citrix NetScaler: dos vulnerabilidades críticas explotadas
El 27 de septiembre de 2026, Citrix publicó un boletín de seguridad sobre ocho nuevas vulnerabilidades que afectan a sus soluciones NetScaler ADC y NetScaler Gateway. Entre ellas, dos vulnerabilidades críticas, CVE-2026-88771 y CVE-2026-88772, tienen una puntuación CVSS de 9,5/10 y ya están siendo explotadas activamente.
- Lee más sobre Citrix NetScaler: dos vulnerabilidades críticas explotadas
- Inicie sesión o registrese para enviar comentarios
Hackers: entre ficción y realidad
Son las 2:47 de la madrugada. En una habitación en penumbra, tres pantallas iluminan el rostro de un hombre vestido con una sudadera negra con capucha. Sus dedos recorren el teclado a una velocidad casi irreal. Desfilan líneas de código. En una de las pantallas, un mapa del mundo salpicado de puntos rojos. En otra, la red informática de una gran empresa.
Un último obstáculo. Unos cuantos comandos.
Aparece una barra de progreso.
87 %… 94 %… 100 %.
Etiquetas
- Lee más sobre Hackers: entre ficción y realidad
- Inicie sesión o registrese para enviar comentarios
Una brecha de seguridad, 24 horas para reaccionar: la Ley de Resiliencia Cibernética cambia las reglas del juego
A partir del 11 de septiembre de 2026, el descubrimiento de una vulnerabilidad que se esté explotando activamente en un producto digital ya no solo dará lugar a una carrera técnica para encontrar una solución. Para los fabricantes afectados, también podrá dar inicio a una cuenta atrás reglamentaria especialmente breve: deberá enviarse una primera alerta en un plazo de 24 horas.
Esta nueva obligación se deriva de la Ley de Ciberresiliencia (Cyber Resilience Act, CRA), la normativa europea destinada a reforzar la seguridad de los productos que incorporan componentes digitales.
Inyección de comandos: cuando el documento se convierte en el ataque
Hace tiempo que hemos aprendido a considerar los archivos adjuntos como potencialmente peligrosos. Con la inteligencia artificial, ahora hay que tener en cuenta que un documento perfectamente legítimo también puede intentar influir en el sistema que lo lee. Un PDF puede no contener ningún malware, ninguna macro ni ningún archivo ejecutable y, sin embargo, incluir instrucciones destinadas a modificar el comportamiento de una IA.
Un tema que modifica sensiblemente el panorama de riesgos, por no decir que crea uno nuevo.
- Lee más sobre Inyección de comandos: cuando el documento se convierte en el ataque
- Inicie sesión o registrese para enviar comentarios
Lista de comprobación de ciberseguridad para el inicio del curso 2026: las comprobaciones esenciales que hay que realizar en casa, con los hijos y en el trabajo
El inicio del curso suele ser el momento en el que ponemos en orden nuestra agenda, nuestras suscripciones y nuestros archivos. También es una excelente ocasión para realizar una sencilla revisión de nuestra seguridad digital.
El objetivo no es convertir a cada particular, padre o colaborador en un experto en ciberseguridad. Se trata de comprobar algunos puntos esenciales, siguiendo un orden lógico: ser capaz de recuperar los datos, proteger los accesos, corregir las vulnerabilidades conocidas y, a continuación, reducir los demás riesgos cotidianos.
Etiquetas
Turla, APT28: cuando Francia convierte la atribución de ciberataques en una herramienta estratégica
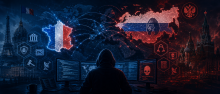
El 13 de julio de 2026, en vísperas de la fiesta nacional, Francia y la Unión Europea atribuyeron oficialmente varias operaciones de ciberespionaje dirigidas contra intereses franceses al 16.º Centro del FSB ruso, a través de un modus operandi conocido como Turla.
Este anuncio se produce poco más de un año después de que se atribuyera públicamente otra serie de ataques a APT28, un conjunto de actividades vinculadas en esta ocasión al GRU, el servicio de inteligencia militar ruso.
Etiquetas
OAuth, tokens y aplicaciones de terceros: cuando los permisos concedidos se convierten en un riesgo para la seguridad
Cuando las relaciones de confianza se convierten en un vector de ataque
Apple Container: ¿Y si Apple Silicon se convirtiera por fin en una auténtica plataforma de alojamiento?
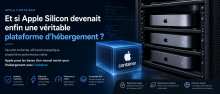
Desde hace varios años, los servidores de Apple suelen considerarse una curiosidad en el mundo del alojamiento web profesional. Los Mac mini se utilizan en estudios de desarrollo, en algunas infraestructuras de CI/CD o en granjas de compilación de iOS, pero siguen estando prácticamente ausentes de los centros de datos y de las arquitecturas en la nube tradicionales, dominadas por Linux, VMware, Proxmox o Kubernetes.
Hemos probado para vosotros la nueva aplicación de contraseñas de Apple
Hoy, Apple ha publicado las primeras versiones de sus sistemas operativos para los miembros del programa para desarrolladores.
Estos nuevos sistemas operativos traen consigo, como siempre, un sinfín de novedades tanto visuales como funcionales. La principal novedad que nos interesa es el nuevo asistente Siri, que ahora utiliza el modelo de asistente de IA de Google: Gemini. Este asistente aún no está disponible en Francia, pero le dedicaremos un artículo en cuanto podamos probarlo.
Etiquetas
- Lee más sobre Hemos probado para vosotros la nueva aplicación de contraseñas de Apple
- Inicie sesión o registrese para enviar comentarios
Fuga de datos de la ANTS: cuidado con la pérdida de confianza
La filtración de datos que afectó al portal de la ANTS el 15 de abril de 2026, ahora denominado France Titres, no puede considerarse un simple incidente informático. Afecta a un servicio público central, a millones de cuentas de usuarios y a datos relacionados con la identidad administrativa, y se produce en un contexto en el que el Estado está impulsando con fuerza la digitalización de sus servicios.
- Lee más sobre Fuga de datos de la ANTS: cuidado con la pérdida de confianza
- Inicie sesión o registrese para enviar comentarios