
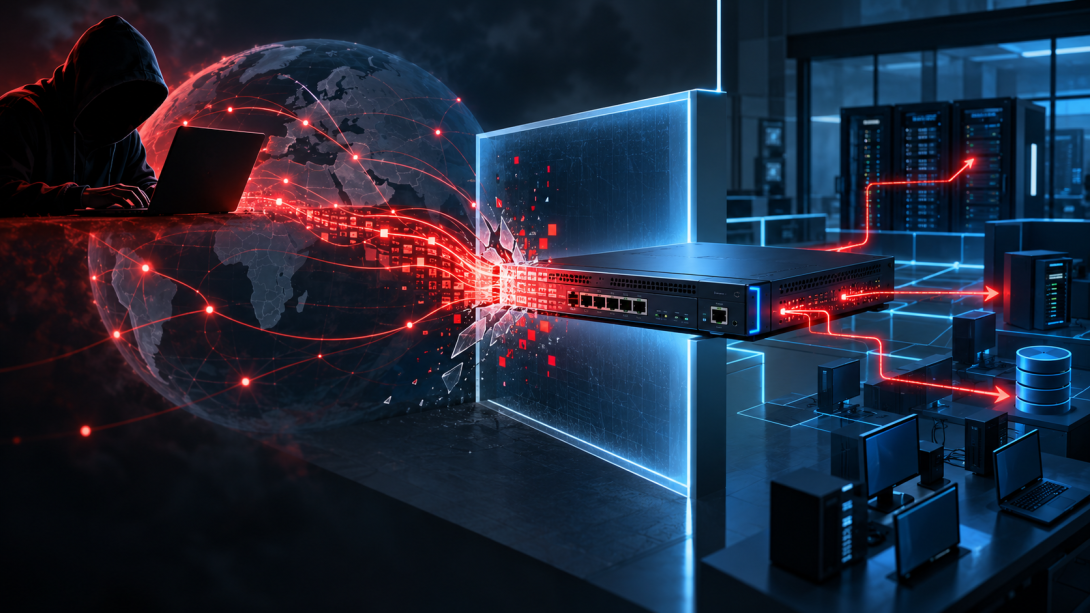
El 27 de septiembre de 2026, Citrix publicó un boletín de seguridad sobre ocho nuevas vulnerabilidades que afectan a sus soluciones NetScaler ADC y NetScaler Gateway. Entre ellas, dos vulnerabilidades críticas, CVE-2026-88771 y CVE-2026-88772, tienen una puntuación CVSS de 9,5/10 y ya están siendo explotadas activamente.
Al día siguiente, el CERT-FR difundió la alerta. Posteriormente, el 29 de septiembre, Google Threat Intelligence Group (GTIG) y Mandiant publicaron un análisis detallado de una campaña de explotación observada al menos desde principios de septiembre.
Más allá de las propias vulnerabilidades, este incidente ilustra una tendencia ya consolidada: el creciente interés de los atacantes por los dispositivos situados en el perímetro de los sistemas de información.
Dos vulnerabilidades críticas ya explotadas
Las empresas utilizan NetScaler ADC y NetScaler Gateway, entre otras funciones, para gestionar la publicación de aplicaciones, el balanceo de tráfico y los accesos remotos y VPN. Por tanto, estos dispositivos ocupan una posición especialmente sensible: con frecuencia están expuestos directamente a Internet y, al mismo tiempo, constituyen una puerta de entrada a los recursos internos de la organización.
La primera vulnerabilidad, CVE-2026-88771, se debe a una validación incorrecta de las entradas. Puede permitir que un atacante no autorizado ejecute comandos arbitrarios en un dispositivo vulnerable. Todas las configuraciones afectadas de NetScaler ADC y Gateway están expuestas, incluida su configuración predeterminada.
La segunda, CVE-2026-88772, es una vulnerabilidad de desbordamiento de memoria que puede provocar la ejecución remota de código o una denegación de servicio cuando DTLS está activado. Esta funcionalidad está habilitada de forma predeterminada en determinados servidores virtuales VPN.
Citrix confirma haber observado la explotación de ambas vulnerabilidades en dispositivos en los que aún no se habían aplicado los parches.
De la vulnerabilidad al acceso a la red interna
Las investigaciones realizadas por Mandiant y Google permiten comprender mejor lo que puede hacer un atacante una vez explotada la vulnerabilidad.
En el caso de CVE-2026-88772, los atacantes observados lograron obtener acceso con privilegios elevados a los dispositivos NetScaler comprometidos. A continuación, desplegaron varias herramientas para mantener el acceso y seguir avanzando.
Entre ellas se encuentra WHIPSHOT, una webshell PHP que permite, entre otras cosas, ejecutar comandos de forma remota mientras oculta parte de las comunicaciones maliciosas en solicitudes HTTP.
Una segunda herramienta, denominada SLAPSHOT, actúa como un túnel entre el dispositivo comprometido y la red interna. Así, NetScaler deja de ser únicamente el objetivo del ataque y se convierte en un punto de paso que permite al atacante explorar el resto del sistema de información.
Los dispositivos perimetrales, un objetivo estratégico
Esta campaña ilustra un problema más amplio relacionado con los llamados edge devices: puertas de enlace VPN, cortafuegos, controladores de entrega de aplicaciones y otros sistemas expuestos directamente a Internet.
Estos dispositivos constituyen objetivos especialmente atractivos para los atacantes. Son accesibles desde Internet, suelen disponer de acceso privilegiado a la red interna y pueden procesar información de autenticación o sesiones de usuarios.
También plantean una dificultad adicional en materia de detección: a diferencia de las estaciones de trabajo y los servidores tradicionales, estos dispositivos no siempre cuentan con el mismo nivel de supervisión por parte de las herramientas EDR.
Según Google Threat Intelligence Group, las vulnerabilidades que afectan a este tipo de dispositivos representaban aproximadamente la mitad de las vulnerabilidades de día cero relacionadas con entornos empresariales observadas en 2025.
La explotación de un dispositivo perimetral puede constituir, por tanto, un primer paso hacia acciones mucho más amplias dentro del sistema de información: reconocimiento, obtención de credenciales, movimientos laterales o acceso a recursos críticos.
Instalar el parche no siempre es suficiente
Citrix recomienda a las organizaciones afectadas que instalen sin demora las versiones corregidas de NetScaler. Para las principales ramas, se trata, en particular, de las versiones 14.1-73.37 o posteriores y 13.1-64.23 o posteriores.
La actualización permite corregir las vulnerabilidades, pero solo resuelve una parte del problema cuando estas ya han sido explotadas activamente.
En efecto, un dispositivo puede haber sido comprometido antes de la instalación del parche.
En la campaña analizada por Mandiant, los atacantes modificaron, entre otras cosas, la configuración del servidor web, instalaron webshells e implementaron mecanismos para conservar el acceso privilegiado al dispositivo.
Por tanto, la aplicación del parche no permite, por sí sola, descartar la posibilidad de un compromiso previo.
La respuesta debe incluir entonces una actuación complementaria: buscar rastros de una posible explotación anterior.
¿Qué deben hacer las organizaciones afectadas?
Las organizaciones deben buscar los indicadores de compromiso publicados por Citrix y Mandiant y examinar los registros disponibles para identificar posibles actividades sospechosas.
Citrix ofrece, en particular, una función de detección de indicadores de compromiso a través de NetScaler Console. No obstante, el proveedor señala que estos indicadores no abarcan necesariamente todas las técnicas que podrían utilizar los atacantes y que, por tanto, su ausencia no permite descartar de forma concluyente que el dispositivo haya sido comprometido.
Cuando se sospecha o se confirma que un dispositivo ha sido comprometido, el análisis no debe limitarse al propio dispositivo. También deben examinarse las conexiones establecidas desde él hacia la red interna para detectar posibles movimientos laterales. Asimismo, deben recibir especial atención las sesiones activas y los secretos potencialmente expuestos, como las cuentas de administrador, las claves SSH, los certificados, las cuentas de servicio o las credenciales vinculadas a los servicios de autenticación.
Por último, este incidente recuerda la importancia de centralizar y almacenar externamente los registros de los dispositivos expuestos a Internet. Citrix recomienda, en particular, enviarlos a una plataforma externa de gestión de registros o a un SIEM para facilitar la detección y las investigaciones en caso de incidente.
Más allá de Citrix, la importancia de la visibilidad
La explotación de las vulnerabilidades CVE-2026-88771 y CVE-2026-88772 recuerda que los dispositivos situados en el perímetro del sistema de información constituyen hoy un objetivo prioritario.
Por tanto, las VPN, los cortafuegos, las puertas de enlace y los ADC deben considerarse activos especialmente sensibles. Estos dispositivos desempeñan un papel esencial en la protección y el control del acceso al sistema de información, pero su eficacia depende, ante todo, de su propio nivel de seguridad y fiabilidad. Para cumplir plenamente su función de protección, es necesario controlar su exposición, realizar un seguimiento de sus actualizaciones y registrar su actividad con suficiente detalle para permitir una investigación en caso de incidente.
Cuando una vulnerabilidad ya está siendo explotada activamente, instalar el parche es urgente, pero no implica necesariamente el fin del incidente. También hay que determinar si el dispositivo pudo haber sido comprometido antes de su actualización y, en tal caso, hasta dónde pudo avanzar el atacante dentro del sistema de información.
- Inicie sesión o registrese para enviar comentarios