
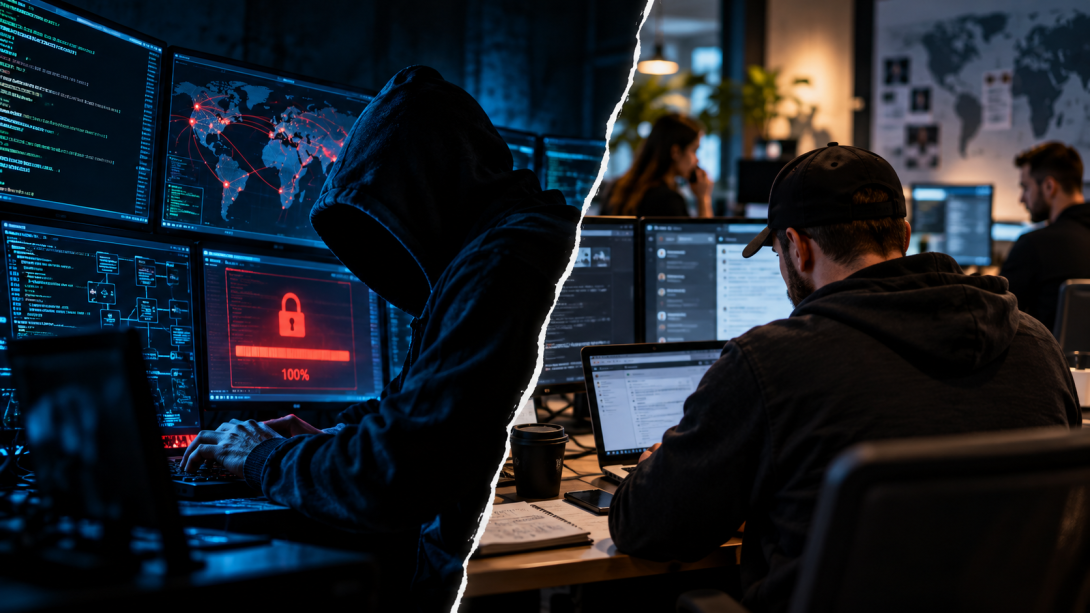
Son las 2:47 de la madrugada. En una habitación en penumbra, tres pantallas iluminan el rostro de un hombre vestido con una sudadera negra con capucha. Sus dedos recorren el teclado a una velocidad casi irreal. Desfilan líneas de código. En una de las pantallas, un mapa del mundo salpicado de puntos rojos. En otra, la red informática de una gran empresa.
Un último obstáculo. Unos cuantos comandos.
Aparece una barra de progreso.
87 %… 94 %… 100 %.
Esboza una sonrisa.
A varios cientos de kilómetros de allí, nadie ha notado nada todavía. Sin embargo, acaba de entrar en el sistema de información de la empresa. En pocos minutos, las pantallas se quedarán en negro, los servidores serán cifrados y aparecerá una petición de rescate de varios millones de euros.
¿Una escena familiar? Probablemente.
El cine, las series, las novelas y los videojuegos nos han enseñado a reconocer al hacker antes incluso de que empiece a «hackear»: capucha, habitación oscura, varias pantallas, líneas de código incomprensibles y una intrusión espectacular realizada en pocos minutos… Pero volvamos a la escena.
¿Y si nuestro hacker no estuviera solo en un sótano oscuro?
¿Y si, además, ese sótano oscuro no tuviera nada de sótano oscuro?
¿Y si trabajara en una organización estructurada, con desarrolladores, negociadores y distintos intermediarios especializados?
¿Y si el ataque no hubiera comenzado aquella noche, sino varios días, semanas o incluso años antes?
¿Y si, sobre todo, no hubiera sido necesaria ninguna proeza técnica para entrar en el sistema de información de la empresa?
Quizá un empleado simplemente había recibido un correo electrónico. Quizá simplemente había hecho clic y después había introducido su contraseña.
Bienvenidos a la realidad.
Entre el hacker tal como lo imaginamos y los actores a los que realmente se enfrentan las empresas puede haber una distancia considerable. La ficción ha convertido la piratería informática en un espectáculo visual, técnico e instantáneo.
La realidad suele ser menos espectacular.
Pero puede ser mucho más organizada, paciente y pragmática.
Ficción n.º 1: el hacker es un genio solitario
En la ficción, un individuo, generalmente superdotado, es capaz de penetrar desde su ordenador, sucesivamente, en una empresa, un banco y, si el guion lo exige, una infraestructura gubernamental.
En la realidad, el panorama es infinitamente más diverso. Existen atacantes aislados y con grandes competencias técnicas. Pero los tiempos han cambiado y hoy la ciberdelincuencia se basa en mayor medida en una división del trabajo.
Un actor identifica u obtiene un acceso. Otro desarrolla la herramienta maliciosa. Otro explota los datos robados. Otros pueden intervenir en la negociación, el cobro o el blanqueo de los fondos.
Incluso existen modelos en los que se ponen herramientas e infraestructuras delictivas a disposición de otros atacantes. El hacker de cine suele ser un hombre orquesta. El ciberdelincuente real puede ser solo un eslabón de una cadena.
Ficción n.º 2: un ciberataque se desarrolla en pocos minutos
En la ficción, suelen bastar unos segundos.
«Estoy eludiendo el cortafuegos».
Unas pulsaciones en el teclado.
«Estoy dentro».
En la realidad, conseguir un primer acceso no significa necesariamente que el ataque haya terminado. Puede ser solo el comienzo.
Una vez dentro del sistema de información, el atacante puede intentar comprender su entorno: identificar las cuentas con privilegios para tratar de ampliar progresivamente sus accesos, elevar sus privilegios, cartografiar los servidores, buscar las copias de seguridad o localizar datos de interés.
Y, sobre todo, puede intentar pasar desapercibido.
Por tanto, cuando una empresa descubre una mañana que sus servidores están cifrados, el ciberataque no necesariamente ha comenzado durante la noche.
Lo que acaba de empezar es únicamente su parte visible.
Ficción n.º 3: para piratear una empresa hay que romper sus defensas informáticas
Es, sin duda, uno de los tópicos más persistentes.
En las películas, el hacker se enfrenta a la tecnología: cortafuegos, cifrado, contraseñas, sistemas de seguridad… En la realidad, ¿por qué enfrentarse a una protección técnica si alguien puede abrirte la puerta? Un correo de phishing, una página de inicio de sesión falsa, una llamada supuestamente realizada por el soporte informático, una contraseña comprometida o reutilizada… El punto de entrada puede ser sorprendentemente banal.
La ciberseguridad no es, por tanto, únicamente un enfrentamiento entre atacantes y herramientas de seguridad. También es un enfrentamiento con nuestros hábitos, nuestra confianza, nuestra atención y, a veces, nuestras prisas. Es humana.
Ficción n.º 4: el hacker escribe líneas de código todo el día
El cine necesita hacer visible una actividad que, por definición, no lo es. De ahí esas pantallas negras llenas de caracteres verdes que desfilan a una velocidad vertiginosa.
En la realidad, un atacante no desarrolla necesariamente las herramientas que utiliza. Una parte del ecosistema ciberdelictivo permite comprar, alquilar, intercambiar o reutilizar recursos: herramientas maliciosas, infraestructuras, datos comprometidos o accesos a sistemas ya infiltrados. En otras palabras, no todos los ciberdelincuentes son necesariamente desarrolladores geniales.
Del mismo modo que no es necesario saber construir un coche para utilizarlo en un atraco, ¡no siempre es necesario saber crear un malware para utilizarlo!
Ficción n.º 5: el objetivo es «hacer caer el sistema»
En las películas, el ataque suele perseguir un objetivo espectacular: cortar la electricidad de una ciudad, tomar el control de una infraestructura estratégica o provocar un caos generalizado.
Estos escenarios no son imposibles. Pero las motivaciones que se encuentran en la realidad suelen ser mucho más prosaicas. El beneficio económico ocupa un lugar importante. Cifrado a cambio de un rescate, robo de datos, fraude del CEO, desvío de pagos, compromiso del correo electrónico empresarial, reventa de accesos o información…
El ataque informático puede ser sofisticado en su ejecución y, al mismo tiempo, perseguir un objetivo tan antiguo como el mundo: obtener dinero. Y algunos ataques se apoyan, en definitiva, menos en una proeza informática que en un buen conocimiento del funcionamiento de la empresa.
¿Quién autoriza las transferencias? ¿Quién trabaja con cada proveedor? ¿Quién está ausente? ¿Cómo se redactan los correos internos? ¿Cuándo se espera una operación financiera importante?
En este contexto, conocer la organización puede ser, a veces, tan útil como conocer su sistema informático.
Ficción n.º 6: el ataque termina cuando los ordenadores vuelven a arrancar
Probablemente sea aquí donde la ficción más se aleja de la realidad que viven las empresas víctimas. En el cine, una vez neutralizado el hacker o restaurado el sistema, la historia puede terminar.
Para la empresa, a menudo es precisamente en ese momento cuando comienza otra historia:
Hay que comprender lo ocurrido.
Identificar el punto de entrada.
Determinar el alcance del compromiso.
Comprobar si se han exfiltrado datos.
Restaurar los sistemas.
Proteger los accesos.
Gestionar las consecuencias operativas.
Informar a las distintas partes interesadas cuando sea necesario.
Evaluar las pérdidas.
Preservar los elementos útiles para las investigaciones.
Y, paralelamente, permitir que la empresa reanude su actividad lo antes posible y de la forma más segura posible.
Es también en este momento cuando pueden intervenir numerosos actores: equipos informáticos, expertos en respuesta a incidentes, aseguradoras, corredores de seguros, abogados, especialistas en comunicación de crisis, expertos financieros o incluso las fuerzas de seguridad.
El ciberataque puede ser digital. Sus consecuencias, en cambio, son completamente reales.
Al final, ¿qué aspecto tiene un hacker?
Quizá, después de todo, esa no sea la pregunta adecuada.
No lleva necesariamente una capucha.
No está necesariamente solo.
No trabaja necesariamente en una habitación oscura.
No escribe necesariamente su propio malware.
Y ni siquiera necesita siempre «romper» una protección informática.
El verdadero punto en común entre la ficción y la realidad está en otro lugar: el hacker busca una debilidad. Pero esa debilidad no siempre es una línea de código. Puede ser:
Una vulnerabilidad sin corregir
Una contraseña reutilizada
Un acceso insuficientemente protegido
Un procedimiento que se elude
Un proveedor comprometido
… O simplemente un ser humano convencido, durante unos segundos, de que el correo que acaba de recibir es perfectamente legítimo. La ficción nos ha enseñado a temer al hacker capaz de superar todas las defensas. La realidad nos enseña, sobre todo, que no siempre necesita superarlas. A veces, le basta con que le abran la puerta.
Etiquetas
- Inicie sesión o registrese para enviar comentarios