
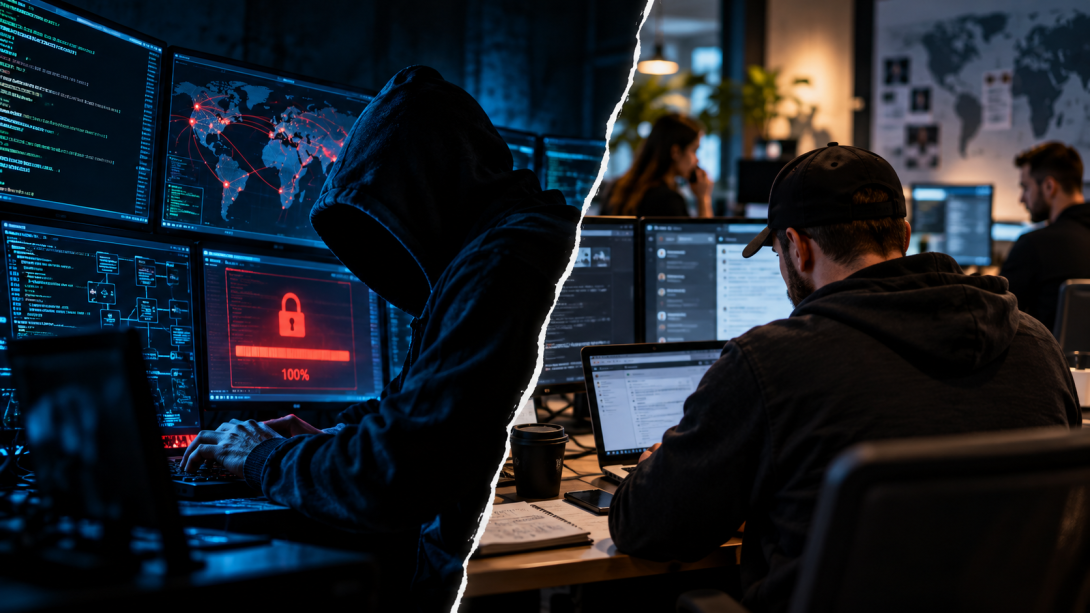
Il est 2 h 47 du matin. Dans une pièce plongée dans la pénombre, trois écrans éclairent le visage d’un homme vêtu d’un sweat à capuche noir. Ses doigts courent sur le clavier à une vitesse presque irréelle. Des lignes de code défilent. Sur l’un des écrans, une carte du monde constellée de points rouges. Sur un autre, le réseau informatique d’une grande entreprise.
Un dernier obstacle. Quelques commandes.
Une barre de progression apparaît.
87 %… 94 %… 100 %.
Il esquisse un sourire.
À plusieurs centaines de kilomètres de là, personne n’a encore rien remarqué. Pourtant, il vient de pénétrer le système d’information de l’entreprise. Dans quelques minutes, les écrans deviendront noirs, les serveurs seront chiffrés et une demande de rançon de plusieurs millions d’euros s’affichera.
Une scène familière ? Probablement.
Cinéma, séries, romans et jeux vidéo nous ont appris à reconnaître le hacker avant même qu’il ne commence à « hacker » : capuche, pièce sombre, écrans multiples, lignes de code incompréhensibles et intrusion spectaculaire réalisée en quelques minutes…Mais reprenons la scène.
Et si notre hacker n’était pas seul dans une cave obscure ?
Et si cette cave obscure n’avait d’ailleurs rien d’une cave obscure ?
Et s’il travaillait au sein d’une organisation structurée, avec des développeurs, des négociateurs et différents intermédiaires spécialisés ?
Et si l’attaque n’avait pas commencé cette nuit-là, mais plusieurs jours ou plusieurs semaines voir plusieurs années auparavant ?
Et si, surtout, aucune prouesse technique n’avait été nécessaire pour entrer dans le SI de l'entreprise ?
Peut-être qu’un collaborateur avait simplement reçu un e-mail. Peut-être qu’il avait simplement cliqué puis saisi son mot de passe.
Bienvenue dans la réalité.
Entre le hacker tel que nous l’imaginons et les acteurs auxquels les entreprises sont réellement confrontées, l’écart peut être considérable. La fiction a fait du piratage informatique un spectacle visuel, technique et instantané.
La réalité est souvent moins spectaculaire.
Mais elle peut être beaucoup plus organisée, patiente et pragmatique.
Fiction n°1 : le hacker est un génie solitaire
Dans la fiction, un individu, généralement surdoué, est capable depuis son ordinateur de pénétrer successivement une entreprise, une banque et, si le scénario l’exige, une infrastructure gouvernementale.
Dans la réalité, le paysage est infiniment plus diversifié. Il existe bien des attaquants isolés et techniquement très compétents. Mais les temps ont changé et la cybercriminalité repose plus aujourd'hui sur une division du travail.
Un acteur identifie ou obtient un accès. Un autre développe l’outil malveillant. Un autre exploite les données dérobées. D’autres peuvent encore intervenir dans la négociation, l’encaissement ou le blanchiment des fonds.
Il existe même des modèles dans lesquels des outils et infrastructures criminels sont mis à disposition d’autres attaquants. Le hacker de cinéma est souvent un homme-orchestre. Le cybercriminel réel peut n’être qu’un maillon d’une chaîne.
Fiction n°2 : une cyberattaque se déroule en quelques minutes
Dans la fiction, quelques secondes suffisent généralement.
« Je contourne le firewall. »
Quelques frappes sur le clavier.
« Je suis dedans. »
Dans la réalité, obtenir un premier accès ne signifie pas nécessairement que l’attaque est terminée. Cela peut n’en être que le commencement.
Une fois présent dans le système d’information, l’attaquant peut chercher à comprendre son environnement : identifier les comptes disposant de privilèges afin de tenter d’étendre progressivement ses accès, élever ses privilèges, cartographier les serveurs, rechercher les sauvegardes ou repérer les données intéressantes.
Et surtout, il peut chercher à rester discret.
Lorsqu’une entreprise découvre un matin que ses serveurs sont chiffrés, la cyberattaque n’a donc pas nécessairement commencé pendant la nuit.
C’est seulement la partie visible qui vient de commencer.
Fiction n°3 : pour pirater une entreprise, il faut casser ses défenses informatiques
C’est sans doute l’un des clichés les plus tenaces.
Dans les films, le hacker affronte la technologie : pare-feu, chiffrement, mots de passe, systèmes de sécurité… Dans la réalité, pourquoi affronter une protection technique si quelqu’un peut vous ouvrir la porte ? Un e-mail de phishing, une fausse page de connexion, un appel prétendument passé par le support informatique, un mot de passe compromis ou réutilisé…Le point d’entrée peut être étonnamment banal.
La cybersécurité n’est donc pas seulement une confrontation entre attaquants et outils de sécurité. Elle est aussi une confrontation avec nos habitudes, notre confiance, notre attention et parfois notre empressement. Elle est humaine.
Fiction n°4 : le hacker tape des lignes de code toute la journée
Le cinéma a besoin de rendre visible une activité qui, par définition, ne l’est pas. D’où ces écrans noirs remplis de caractères verts défilant à une vitesse vertigineuse.
Dans la réalité, un attaquant ne développe pas nécessairement lui-même les outils qu’il utilise. Une partie de l’écosystème cybercriminel permet d’acheter, louer, échanger ou réutiliser des ressources : outils malveillants, infrastructures, données compromises ou accès à des systèmes déjà infiltrés. Autrement dit, tous les cybercriminels ne sont pas nécessairement des développeurs de génie.
De la même manière qu’il n’est pas nécessaire de savoir construire une voiture pour commettre un braquage avec celle-ci : il n’est pas toujours nécessaire de savoir créer un malware pour l’utiliser !
Fiction n°5 : l’objectif est de « faire tomber le système »
Dans les films, l’attaque poursuit souvent un objectif spectaculaire : couper l’électricité d’une ville, prendre le contrôle d’une infrastructure stratégique ou provoquer un chaos généralisé.
Ces scénarios ne sont pas impossibles. Mais les motivations rencontrées dans la réalité sont souvent beaucoup plus prosaïques. Le gain en constitue une part importante. Chiffrement contre rançon, vol de données, fraude au président, détournement de paiement, compromission de messageries professionnelles, revente d’accès ou d’informations…
L’attaque informatique peut être sophistiquée dans sa réalisation tout en poursuivant un objectif vieux comme le monde : obtenir de l’argent. Et certaines attaques reposent finalement moins sur une prouesse informatique que sur une bonne compréhension du fonctionnement de l’entreprise.
Qui valide les virements ? Qui travaille avec quel fournisseur ? Qui est absent ? Comment sont rédigés les e-mails internes ? À quel moment une opération financière importante est-elle attendue ?
Dans ce contexte, connaître l’organisation peut parfois être aussi utile que connaître son système informatique.
Fiction n°6 : l’attaque s’arrête lorsque les ordinateurs redémarrent
C’est probablement ici que la fiction s’éloigne le plus de la réalité vécue par les entreprises victimes. Au cinéma, une fois le hacker neutralisé ou le système restauré, l’histoire peut se terminer.
Pour l’entreprise, c’est souvent à cet instant qu’une autre histoire commence :
Il faut comprendre ce qui s’est passé.
Identifier le point d’entrée.
Déterminer le périmètre de la compromission.
Vérifier si des données ont été exfiltrées.
Restaurer les systèmes.
Sécuriser les accès.
Gérer les conséquences opérationnelles.
Informer les différentes parties prenantes lorsque cela est nécessaire.
Évaluer les pertes.
Préserver les éléments utiles aux investigations.
Et, parallèlement, permettre à l’entreprise de reprendre son activité au plus vite et de la manière la plus sécurisée qui soit.
C’est également à ce moment que peuvent intervenir de nombreux acteurs : équipes informatiques, experts en réponse à incident, assureurs, courtiers, avocats, spécialistes de la communication de crise, experts financiers ou encore forces de l’ordre.
La cyberattaque peut être numérique. Ses conséquences, elles, sont parfaitement réelles.
Finalement, à quoi ressemble un hacker ?
Peut-être est-ce finalement la mauvaise question.
Il n’a pas nécessairement de capuche.
Il n’est pas nécessairement seul.
Il ne travaille pas nécessairement dans une pièce sombre.
Il n’écrit pas nécessairement lui-même son malware.
Et il n’a même pas toujours besoin de « casser » une protection informatique.
Le véritable point commun entre fiction et réalité est ailleurs : le hacker cherche une faiblesse. Seulement, cette faiblesse n’est pas toujours une ligne de code. Elle peut être :
Une vulnérabilité non corrigée
Un mot de passe réutilisé
Un accès insuffisamment protégé
Une procédure contournée
Un prestataire compromis
… Ou simplement un être humain convaincu, pendant quelques secondes, que l’e-mail qu’il vient de recevoir est parfaitement légitime. La fiction nous a appris à avoir peur du hacker capable de franchir toutes les défenses. La réalité nous apprend surtout qu’il n’a pas toujours besoin de les franchir. Parfois, il lui suffit qu’on lui ouvre la porte.
Etichette
- Accedi o registrati per poter commentare