
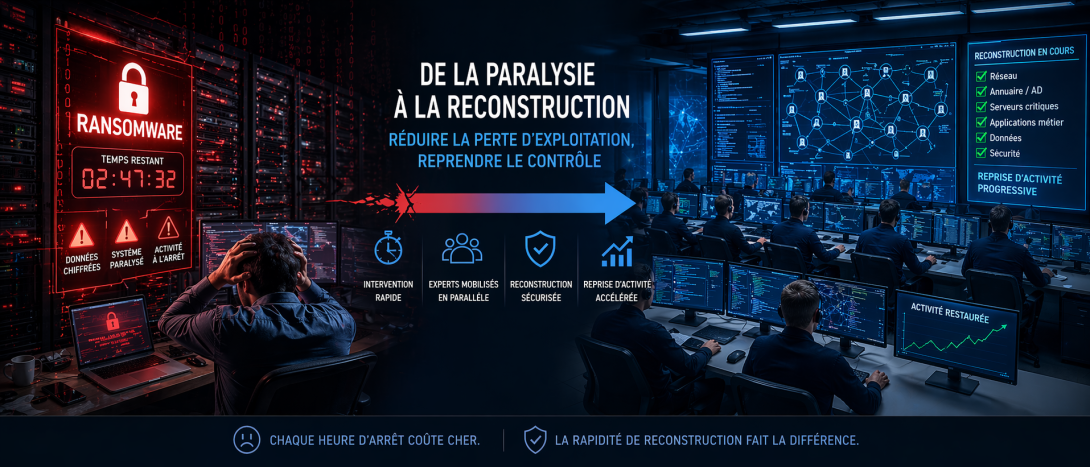
Los ataques de ransomware se han convertido en una de las principales amenazas para las empresas, independientemente de su sector de actividad. Aunque la atención suele centrarse en los mecanismos de intrusión o en las negociaciones con los atacantes, hay otra realidad que se impone muy rápidamente a las organizaciones afectadas: la necesidad de reconstruir su sistema de información.
En este artículo, hemos optado deliberadamente por no abordar la dimensión forense. El análisis de las causas y los vectores de ataque es esencial, pero no debe eclipsar un aspecto igualmente crítico, sobre todo desde el punto de vista de las aseguradoras y los corredores de seguros cibernéticos: la capacidad de restablecer el funcionamiento del sistema de información lo antes posible.
Reconstrucción del sistema de información: una herramienta directa para reducir el siniestro
Cuando un ataque de ransomware paraliza un sistema de información, las consecuencias operativas son inmediatas. La actividad se ralentiza, o incluso se detiene por completo, los flujos de negocio se interrumpen y los servicios críticos dejan de estar disponibles. Esta situación genera pérdidas económicas que superan con creces el coste técnico del incidente.
Los datos procedentes del mercado de los seguros cibernéticos apuntan a una conclusión clara: la pérdida de explotación constituye el componente principal del coste global de un siniestro de ransomware. En otras palabras, no es solo el ataque lo que resulta costoso, sino el tiempo necesario para recuperarse de él.
En este contexto, la reconstrucción del sistema de información se convierte en un reto estratégico. No se limita a una cuestión técnica, sino que se inscribe directamente en una lógica de control de los impactos económicos y aseguradores.
Dos enfoques que estructuran actualmente la respuesta operativa
Sobre el terreno, coexisten dos grandes enfoques de reconstrucción, con filosofías e impactos muy diferentes.
El primero, históricamente más extendido, consiste en extraer los discos duros de los sistemas comprometidos para analizarlos en el laboratorio. El objetivo es intentar recuperar datos parcialmente cifrados o reconstruir determinados entornos a partir de los soportes físicos. Este enfoque se basa en la idea de que una recuperación, aunque sea parcial, podría evitar una reconstrucción completa.
En la práctica, esta estrategia presenta varias limitaciones. Introduce plazos ineludibles relacionados con la logística, el análisis y los intentos de recuperación. Además, priva a la empresa de sus soportes, lo que complica cualquier reanudación rápida de la actividad. Sobre todo, los resultados siguen siendo inciertos, ya que los datos suelen ser irrecuperables o inutilizables. Mientras tanto, la actividad permanece paralizada, lo que contribuye a agravar significativamente las pérdidas de explotación.
Por el contrario, un enfoque más operativo —y que ya se ha adoptado ampliamente a nivel internacional— consiste en movilizar rápidamente equipos de expertos capaces de intervenir directamente en el sistema de información de la víctima. Este método se basa en una lógica de reconstrucción acelerada, coordinada a distancia a través de accesos seguros y estaciones de rebote integradas en el sistema de información afectado.
En lugar de esperar a una hipotética recuperación de datos, este enfoque da prioridad a la rápida puesta en marcha de los entornos críticos. Permite trabajar en paralelo en varios componentes del sistema de información, reconstruir los elementos esenciales y restablecer progresivamente los servicios de negocio.
La rapidez como factor clave en la gestión de siniestros cibernéticos
Desde el punto de vista de las aseguradoras cibernéticas y los corredores especializados, el factor tiempo es determinante. Cada día adicional de interrupción aumenta automáticamente el coste del siniestro. La capacidad de reducir el tiempo de recuperación de la actividad se convierte, por tanto, en una palanca fundamental para la optimización financiera.
En este contexto, los enfoques capaces de movilizar rápidamente a un gran número de expertos, que operan de forma coordinada, aportan una respuesta especialmente adecuada. Permiten transformar una reconstrucción que a menudo se percibe como larga y secuencial en un proceso dinámico, industrializado y orientado a la rápida reanudación de la actividad.
Esta capacidad de intervenir de forma masiva y a distancia constituye una evolución significativa en la gestión de incidentes de ransomware. Se inscribe en una lógica de ciberresiliencia, en la que el objetivo ya no es solo comprender el ataque, sino limitar al máximo sus consecuencias operativas.
Hacia una industrialización de la reconstrucción de los sistemas de información
La reconstrucción de los sistemas de información tras un ataque de ransomware tiende hoy en día a industrializarse. Los métodos evolucionan hacia una mayor estandarización, automatización y coordinación. Las intervenciones ya no se basan únicamente en equipos reducidos que operan de forma secuencial, sino en mecanismos capaces de movilizar simultáneamente múltiples perfiles de expertos.
En algunos casos, varias decenas de expertos en sistemas y redes pueden intervenir en paralelo, encargándose cada uno de una parte del sistema de información. Esta organización permite acelerar considerablemente los plazos de reconstrucción, al tiempo que garantiza un alto nivel de seguridad y control de los entornos reconstruidos.
Este cambio de paradigma supone una ruptura con los enfoques más tradicionales, a menudo centrados en el análisis previo y la recuperación de datos. Refleja una evolución hacia modelos más ágiles, mejor adaptados a la intensidad y la frecuencia de los ataques actuales.
Elegir entre la recuperación y la reconstrucción: una decisión estratégica
Ante un ataque de ransomware, las organizaciones deben tomar rápidamente decisiones fundamentales. ¿Debe intentarse recuperar los datos, aun a riesgo de prolongar la interrupción, o dar prioridad a una reconstrucción rápida para reanudar la actividad?
La respuesta depende de numerosos factores, entre ellos el nivel de criticidad de las actividades, la calidad de las copias de seguridad, el alcance de la vulneración y el coste de la interrupción. Sin embargo, en muchos casos, la experiencia demuestra que la rapidez de la reconstrucción constituye el factor más determinante.
En lugar de basarse en hipótesis de recuperación inciertas, una estrategia orientada a la reconstrucción permite recuperar el control del sistema de información y limitar el impacto global del incidente.
Reconstruir rápidamente para controlar el impacto del ransomware
El auge de los ataques de ransomware obliga a replantearse las estrategias de respuesta. La reconstrucción del sistema de información ya no puede considerarse una etapa secundaria o puramente técnica. Se convierte en un elemento central de la gestión de crisis y del control del riesgo cibernético.
Los enfoques están evolucionando hacia modelos más rápidos, más coordinados y más orientados a la continuidad del negocio. En este contexto, la capacidad de reconstruir eficazmente un sistema de información se impone como una ventaja decisiva, tanto para las empresas como para los actores del sector de los seguros cibernéticos.
A medida que se multiplican los siniestros y aumentan los riesgos financieros, se va afianzando progresivamente una idea: ante un ataque de ransomware, la cuestión ya no es solo saber cómo se produjo el ataque, sino, sobre todo, a qué velocidad es posible recuperarse de él.
- Inicie sesión o registrese para enviar comentarios